PERAKITAN PC
Urutan Perakitan PC
Langkah perakitan yang harus diperhatikan adalah sebagai berikut :
1. Pasang Prosesor pada MB kemudian setting kecepatan clock sesuai dengan motherboard yang digunakan. Kemudian kita lakukan setting jumper pada Motherboard sesuai dengan spesifikasi komponen dan konfigurasi motherboard yang akan digunakan dengan mengacu pada manual book motherboard dan komponen lainnya.
2. Pasang Memory Card pada slotnya dan Pasang VGA Card pada slot ekspansi. Jangan sampai terbalik!
3. Pasang Konektor Power Supply ke Motherboard sesuai dengan aturan pemasangannya
4. Siapkan Monitor dan pasang konektor powernya ke PS dan konektor data ke VGA card.
5. Nyalakan komputer,jika tampilan blank, Lihat troubleshooting 1. jika tampilan BIOS startup muncul lanjutkan tahap selanjutnya :
6. Pasang Hardisk, Floppy Disk, dan CD-ROM. Lihat Aturan pemasangan Installasi Hardisk
7. Pasang Card ekspansi lainya seperti SoundCard, LAN Card, Modem dll. Lihat aturan pemasangan Multimedia card
8. Pasang Konektor Tombol dan Lampu pada casing ke motherboard. Lihat pada manual book motherboard
9. Nyalakan komputer, jika tampilan blank atau error, Lihat troubleshooting 2 . jika tampilan BIOS startup muncul lanjutkan tahap selanjutnya :
10. Tekan Del pada keyboard untuk masuk ke BIOS. Lakukan setting BIOS
11. Siapkan Startup Disk atau Bootable CD
12. Install Operating Sistem
13. Install driver-driver untuk hardware.
Perlu dicatat bahwa penggunaan semua komponen tambahan harus memiliki spesifikasi yang cocok terhadap motherboard. Setelah kelima komponen terpasang, tampilan BIOS akan tampil pada monitor yang menandakan seluruh komponen bekerja dengan baik. Setelah itu baru kita memasang seluruh komponen ke dalam casing komputer. Secara detail, hal-hal yang harus kita perhatikan dalam penginstalan hardware terutama bagi para pemula adalah sebagai berikut :
Saat membeli hardware apapun terutama motherboard usahakan untuk mendapatkan juga Buku Manualnya. karena petunjuk tersebut sangat penting pada saat merakit atau troubleshooting. Baca dulu seluruh isi manual book pada sebelum melakukan perakitan.
Pemasangan Power Supply dan Connectornya
Dalam pemilihan power supply, kita harus perhatikan besarnya daya yang dapat ditampung PowerSupply. di pasaran biasanya rating daya berkisar antara 250 Watt, 300 Watt, dan 350 Watt. Untuk komputer generasi Pentium IV, Pada casingnya sudah tersedia PS dengan daya sebesar 350 Watt. Perhatikan juga setting tegangan kerja sesuai dengan supply tegangan rumah (biasanya 220V-230V).
Saat ini dikenal dua jenis Power Supply yaitu AT dan ATX. Pada PS AT, Bentuk konektor yang menuju motherboard bentuknya terbagi menjadi dua bagian. Dalam pemasangannya tidak boleh terbalik. Untuk memudahkannya, usahakan kabel yang berwarna hitam berada di tengah-tengah konektor. Untuk jelasnya dapat dilihat pada gambar berikut :
Gambar konnektor AT
Power Supply ATX dioperasikan secara Semi Otomatis, artinya saat komputer Shut Down, secara otomatis PS mati tanpa kita harus memijit tombol Power. Bentuk konektornya lebih rapih dibandingkan AT dan tidak dimungkinkan pemasangan konektor terbalik. Untuk jelasnya dapat dilihat pada gambar berikut :
Gambar konnektor ATX
Setting Jumper pada Motherboard
Di dalam sebuah motherboard kita dapat menemukan banyak sekali jumper-jumper yang fungsinya cukup beragam. Pada bagian ini kita membahas mengenai jumper yang fungsinya mengeset besarnya clock prosesor yang digunakan. Jika kita melihat tampilan kecepatan clock prosesor kita pada saat booting, maka informasi tersebut bukan berasal dari si prosesor melainkan dari motherboard yang telah kita setting jumpernya. Dalam hal ini jumper yang kita gunakan adalah jumper setting FSB(Front Side Bus) dan jumper Ratio/Multiplier/Perkalian. Bentuk, letak, dan kode jumper tadi sangat beragam tergantung jenis motherboard.
Bus Clock/Front Side Bus(FSB)/Frequensi menunjukan besarnya frequensi kecepatan tranfer pada lalu lintas data di bus data pada motherboard, dan digunakan satuan Mhz. Contoh: 55Mhz, 66Mhz, 100Mhz, 133Mhz dsb.
Ratio/Multiplier/Frequensi merupakan faktor pengali atau perbandingan antara kecepatan tranfer data pada prosesor dengan kecepatan tranfer data pada bus data motherboard. Contoh: 1X, 2X, 2,5X dsb.
Prosesor ID = Bus Clock X Ratio
Dengan rumus di atas maka kita mendapatkan besarnya Prosesor ID atau kecepatan nyata prosesor dalam beroperasi. Dalam penentuan Prosesor ID ini, diusahakan sebisa mungkin digunakan Nilai FSB yang paling besar karena parameter ini menentukan kecepatan motherboard dalam transfer data. Penetuan Prosesor ID ini sifatnya coba-coba, jadi tidak ada parameter yang pasti untuk digunakan, jadi kita harus menetes kestabilan komputer pada beberapa settingan kita sehingga didapatkan hasil yang optimal. Jika terjadi kesalahan yang mengakibatkan komputer tidak bekerja secara stabil kita jangan ragu untuk mengubah konfigurasi paramater dan hal tersebut tidak akan merusak prosesor atau motherboard. Perlu dicatat bahwa setting jumper dibatasi oleh kemampuan kerja dari motherboard dan prosesor yang digunakan.
Tabel keterangan mengenai jumper FSB dan Multiplier biasanya kita dapatkan pada badan Motherboard atau buku manualnya.
Contoh Penerapan : Kita membeli Prosesor PI 200 Mhz dan motherboard yang memiliki tabel keterangan jumper FSB dan Ratio sebagai berikut :
Untuk mendapatkan Prosesor ID, kita memiliki dua buah alternatif konfigurasi sebagai berikut :
FSB X Ratio = Prosesor ID
1. 100Mhz X 2 = 200 Mhz
2. 50Mhz X 4 = 200 Mhz
Kita harus memilih nilai FSB terbesar, sehingga kita akan memilih alternatif pertama yaitu dengan menghubungkan pin 2-3 pada Jumper JP1 dan menghubungkan pin 1-2 pada JP2. Jika konfigurasi ini tidak stabil, maka kita dapat memilih alternatif kedua.
Pada beberapa motherboard terbaru, setting clock prosesor ini dilakukan tanpa jumper atau jumperless, dimana kita melakukan settingan di dalam BIOS. Settingan ini biasanya tidak bisa melampaui kemampuan prosesor dan motherboard sehingga jarang sekali terjadi kesalahan setting.
Kesalahan setting jumper ditandai dengan gejala sebagai berikut :
- Komputer tiba-tiba hang saat digunakan untuk program yang cukup berat.
- Pada saat booting, tidak ada tampilan yang muncul (blank).
- Tampilan besarnya Clock Prosesor saat booting tidak sesuai dengan besarnya settingan kita.
OverClocking
Pada dasarnya overclocking ini sama dengan setting Prosesor ID, tetapi settingan kita menghasilkan clock prosesor yang lebih besar dari defaultnya. Hal ini sebenarnya tidak selalu berhasil pada jenis motherboard dan prosesor tertentu karena sekali lagi tergantung kemampuan masing-masing. Dapat juga kita jumpai jenis-jenis motherboard yang support pada proses overclocking dimana disediakan setting jumper yang konfigurasinya sangat beragam.
Proses overclocking yang terlalu besar menyebabkan komputer tidak stabil dan selalu mengalami hang pada saat digunakan. Prosentase peningkatan clock ini biasanya tidak dapat terlalu besar dari nilai defaultnya, sehingga dinilai tidak terlalu signifikan dalam meningkatkan kinerja komputer secara keseluruhan.
Installasi Hardisk
Pada saat ini hardisk memiliki kapasitas data yang cukup besar (20 s/d 80 Gigabyte) sehingga untuk mengatur penggunaan dan alokasi kapasitas hardisk, kita membaginya dalam beberapa disk yang disebut Hardisk partition. Dengan mempartisi harddisk kita dapat mengatur penempatan data berdasarkan jenisnya pada tempat yang kita inginkan. Agar harddisk dapat dikenali maka harus ada file sistem yang disimpan pada Track 0 atau disebut master boot record. File sistem ini terdiri dari tiga file (msdos.sys, command.com, io.sys) yang dapat dimasukkan ke harddisk pada saat memformat.
Secara prinsip proses partisi adalah sebagai berikut :
C:\
Primary
D:\
Logical 1
E:\
Logical 2
Extended
Contoh Peta Partisi Harddisk
Kita asumsikan Kotak disamping ini mewakili kapasitas sebuah hardisk. Warna Kuning menunjukkan kapasitas seluruh haddisk awal yang belum dipartisi, kita asumsikan isinya sebanyak 100%.
Kita mempartisi Hardisk menjadi dua bagian yaitu Primary(Biru) dan Extended(Hijau) yang masing-masing besarnya 50%. Disk primary akan secara otomatis dinamai dengan drive C:\ dan dapat langsung digunakan mengisi data. Disk C: ini merupakan disk utama tempat penyimpanan OS atau file-file sistem.
Drive Extended belum dapat digunakan kecuali kita membuat Drive Logical(Ungu dan Oranye). Pada contoh kita membagi dua drive extended sehingga didapat drive D:\ dan E:\ yang kapasitas totalnya sama dengan kapasitas drive extended. Dari contoh kita ambil Logical 1 sebesar 40% dan Logical 2 sebesar 60% dari kapasitas drive extended.
Untuk melakukan instalasi Harddisk, kita asumsikan bahwa kita baru membeli sebuah harddisk. Kemudian kita menjalankan langkah-langkah berikut sehingga harddisk dapat kita gunakan :
1. Pasang kabel data dan kabel power ke harddisk, usahakan memasang harddisk pada konektor Primary Master pada IDE 0
2. Siapkan Bootable CD atau Startup Disk.
3. Saat Booting masuk ke BIOS dan deteksi harddisk terlebih dahulu. Lihat BIOS Setting
4. Ubah Boot Sequence pada BIOS sehingga CD-ROM drive pada urutan pertama jika kita menggunakan Bootable CD, atau drive A:\ pada urutan pertama jika menggunakan startup disk. Lihat BIOS Setting
5. Booting dari A:\ atau CD-ROM drive, pilih option Bootable with CDROM support. hal ini agar kita dapat menggunakan CD-ROM pada DOS.
6. Ketik A:\FDISK untuk mempartisi harddisk.
7. Pilih sistem allokasi haddisk dengan FAT32. Lihat penjelasan mengenai sistem FAT 32
8. Restart komputer sehingga hasil partisi dapat digunakan.
9. Format seluruh drive hasil partisi ( Ketik A:\ format c: /s) untuk memformat primary disk dan mengcopy file sistem.
10. Masukkan CD-ROM master Windows kemudian ketikkan setup untuk menginstall Windows
TOPOLOGI JARINGAN
| | 0 komentar
Topologi Jaringan
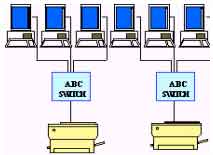 | Topologi merupakan suatu pola hubungan antara terminal dalam jaringan komputer. Pola ini sangat erat kaitannya dengan metode access dan media pengiriman yang digunakan. Topologi yang ada sangatlah tergantung dengan letak geofrapis dari masing-masing terminal, kualitas kontrol yang dibutuhkan dalam komunikasi ataupun penyampaian pesan, serta kecepatan dari pengiriman data. |
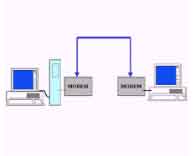 | a. Point to Point (Titik ke-Titik). |
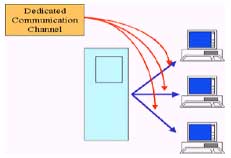 | Dalam hal ini, kedua simpul mempunyai kedudukan yang setingkat, sehingga simpul manapun dapat memulai dan mengendalikan hubungan dalam jaringan tersebut. Data dikirim dari satu simpul langsung kesimpul lainnya sebagai penerima, misalnya antara terminal dengan CPU. |
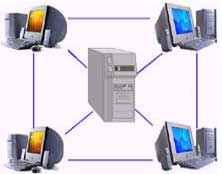
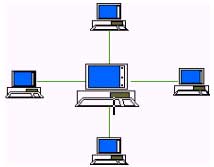 | b. Star Network (Jaringan Bintang). |
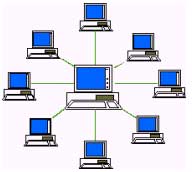 | Model jaringan bintang ini relative sangat sederhana, sehingga banyak digunakan oleh pihak per-bank-kan yang biasanya mempunyai banyak kantor cabang yang tersebar dipelbagai lokasi. Dengan adanya konfigurasi bintang ini, maka segala macam kegiatan yang ada di-kantor cabang dapatlah dikontrol dan dikoordinasikan dengan baik. Disamping itu, dunia pendidikan juga banyak memanfaatkan jaringan bintang ini guna mengontrol kegiatan anak didik mereka. |
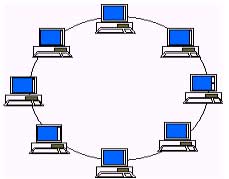 | c. Ring Networks (Jaringan Cincin) |
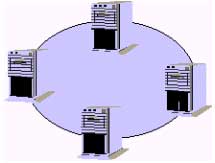 | Walaupun demikian, data yang ada tetap bergerak satu arah dalam satu saat. Pertama, pesan yang ada akan disampaikan dari titik ketitik lainnya dalam satu arah. Apabila ditemui kegagalan, misalnya terdapat kerusakan pada peralatan yang ada, maka data yang ada akan dikirim dengan cara kedua, yaitu pesan kemudian ditransmisikan dalam arah yang berlawanan, dan pada akhirnya bisa berakhir pada tempat yang dituju. |
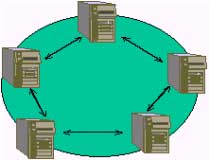 | Konfigurasi semacam ini relative lebih mahal apabila dibanding dengan konfigurasi jaringan bintang. Hal ini disebabkan, setiap simpul yang ada akan bertindak sebagai komputer yang akan mengatasi setiap aplikasi yang dihadapinya, serta harus mampu membagi sumber daya yang dimilikinya pada jaringan yang ada. Disamping itu, sistem ini lebih sesuai digunakan untuk sistem yang tidak terpusat (decentralized-system), dimana tidak diperlukan adanya suatu prioritas tertentu. |
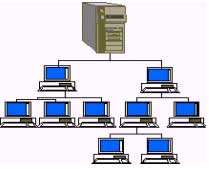 | d. Tree Network (Jaringan Pohon) |
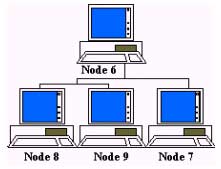 | Keungguluan jaringan model pohon seperti ini adalah, dapat terbentuknya suatu kelompok yang dibutuhkan pada setiap saat. Sebagai contoh, perusahaan dapat membentuk kelompok yang terdiri atas terminal pembukuan, serta pada kelompok lain dibentuk untuk terminal penjualan. Adapun kelemahannya adalah, apabila simpul yang lebih tinggi kemudian tidak berfungsi, maka kelompok lainnya yang berada dibawahnya akhirnya juga menjadi tidak efektif. Cara kerja jaringan pohon ini relatif menjadi lambat. |
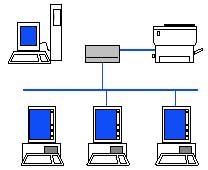 | e. Bus Network |
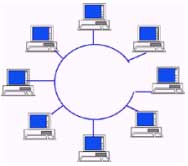 | Dalam hal ini, jaringan tidak tergantung kepada komputer yang ada dipusat, sehingga bila salah satu peralatan atau salah satu simpul mengalami kerusakan, sistem tetap dapat beroperasi. Setiap simpul yang ada memiliki address atau alam sendiri. Sehingga untuk meng-access data dari salah satu simpul, user atau pemakai cukup menyebutkan alamat dari simpul yang dimaksud. |
 | f. Plex Network (Jaringan Kombinasi) |

HARDWARE
| | 0 komentar
Indonesia. board ini adalah salah satu Board DDR3 teranyar yang mengusung salah satu chipset terbaru dari Intel, Gigabyte X38T-DQ6.

Kode T setelah "X38" menandakan bahwa mobo ini menggunakan teknologi DDR3 sedangnkan DQ6 artinya mobo ini merupakan seri tertinggi yang memiliki 6-Quad features : Quad Bios, Quad Cooling, Quad eSATA 2, Quad Triple Phase, Quad Optimized dan Quad DDR3 Slots.
Board Layout, Component, and Build Quality

Sealain 6-Quad Features, keunggulan lain yang dibawa board ini adalah Ultra Durable 2, dimana board ini di desain dengan Top Quality and Highly Efficien Components antara lainnya adalah dengan menggunakan Lower RDS(on) Mofset, Ferrite Core Choke dan Lower ESR Solid Capacitor yang menjamin Reliability, Longer Durability, Cooler Working Temperature dan yg paling saya sukai, High Overclocking Capability. Dengan menggunakan Lower RDS Mosfet design maka temperature mofset akan lebih dingin sampai 16% dari Standard mofset yg kebanyakan dipakai di kebanyakan mainboard merk lain. Begitu juga dengan penggunaan Ferrite Core Choke design dapat mengurangin Power Loss yang dihasilkan sampai dengan 25% dibandingkan dengan menggunakan Standar Iron Core. Satu hal lagi yg menjamin Kehebatan board ini adalah penggunaan Lower ESR Solid Capacitor Design yang Menjamin Durability dari board ini. bayangkan saja Gigabyte berani menjamin kalau capacitor ini memiliki umur 18x lebih lama dari Capacitor biasa dan yg lebih hebatnya lagi 12x lebih lama dari Solid Capacitor biasa.

Kode T setelah "X38" menandakan bahwa mobo ini menggunakan teknologi DDR3 sedangnkan DQ6 artinya mobo ini merupakan seri tertinggi yang memiliki 6-Quad features : Quad Bios, Quad Cooling, Quad eSATA 2, Quad Triple Phase, Quad Optimized dan Quad DDR3 Slots.
Board Layout, Component, and Build Quality
Sealain 6-Quad Features, keunggulan lain yang dibawa board ini adalah Ultra Durable 2, dimana board ini di desain dengan Top Quality and Highly Efficien Components antara lainnya adalah dengan menggunakan Lower RDS(on) Mofset, Ferrite Core Choke dan Lower ESR Solid Capacitor yang menjamin Reliability, Longer Durability, Cooler Working Temperature dan yg paling saya sukai, High Overclocking Capability. Dengan menggunakan Lower RDS Mosfet design maka temperature mofset akan lebih dingin sampai 16% dari Standard mofset yg kebanyakan dipakai di kebanyakan mainboard merk lain. Begitu juga dengan penggunaan Ferrite Core Choke design dapat mengurangin Power Loss yang dihasilkan sampai dengan 25% dibandingkan dengan menggunakan Standar Iron Core. Satu hal lagi yg menjamin Kehebatan board ini adalah penggunaan Lower ESR Solid Capacitor Design yang Menjamin Durability dari board ini. bayangkan saja Gigabyte berani menjamin kalau capacitor ini memiliki umur 18x lebih lama dari Capacitor biasa dan yg lebih hebatnya lagi 12x lebih lama dari Solid Capacitor biasa.
BIODATA
| | 0 komentar
NAMA : TEDI SOEMANTRI
ALAMAT :CIPANENGAH
MAHASISWA : SMK N 2
KOTA : SUKABUMI WEST JAVA
ARTIKEL
| | 0 komentarJaringan Komputer Menggunakan Protokol TCP/IP
DI buat oleh tedi soemantri dan ono W purbo
E-mail: tediansyah@yahoo.com
Prinsip kerja jaringan protokol TCP/IP dijelaskan secara garis besar. Beberapa aplikasi yang umum digunakan pada jaringan komputer TCP/IP akan diketengahkan. Kemungkinan mengembangkan Wide Area Network (WAN) menggunakan protokol TCP/IP di Indonesia juga akan diterangkan. Sebagai contoh, pengalaman penulis menjalankan PC di amatir radio yang terkait ke jaringan AMPRNet - InterNet menggunakan TCP/IP di Canada akan dijelaskan.
Pendahuluan.
Banyak protokol komunikasi komputer telah dikembangkan untuk membentuk jaringan komputer. Kompetisi antar perusahaan komputer seperti DEC, IBM dll. menelurkan berbagai standart jaringan komputer. Hal ini menimbulkan kesulitan terutama jika akan dilakukan interkoneksi antar berbagai jenis komputer dalam wilayah yang luas.
Sekitar tahun 70-an Department of Defence (DoD) di Amerika Serikat memelopori pengembangan protokol jaringan komputer yang sama sekali tidak terikat pada jenis komputer maupun media komunikasi yang digunakan. Protokol yang dikembangkan diberi nama InterNet Protocol (pada network layer) [1] dan Transmission Control Protocol (pada transport layer) [2] atau disingkat TCP/IP. Berbagai protokol tambahan kemudian dikembangkan untuk mengatasi berbagai masalah dalam jaringan TCP/IP. Jaringan komputer menggunakan TCP/IP kini lebih dikenal sebagai jaringan InterNet. Tampak bahwa jaringan InterNet berkembang dari kebutuhan dan implementasi di medan sehingga jaringan komputer ini terus disempurnakan. Saat ini TCP/IP merupakan standard pada sistem operasi UNIX dengan disertakan socket library untuk programmer di UNIX mengakes langsung ke TCP socket. Semua standard yang digunakan pada jaringan TCP/IP dapat diperoleh secara cuma-cuma dari berbagai komputer di InterNet.
Selain TCP/IP sebetulnya keluarga protokol yang dikembangkan oleh OSI/ISO seperti X.25/X.75/X.400 juga mulai digunakan oleh beberapa institusi. Sayang segala informasi tentang protokol ini harus dibeli oleh kita ke ISO. Hal ini menyebabkan perkembangan ISO/OSI tersendat tidak seperti TCP/IP. Untuk jangka panjang, kemungkinan TCP/IP akan menjadi standart dunia jaringan komputer. Dalam artikel ini akan dijelaskan prinsip kerja TCP/IP.
Lapisan protokol di jaringan komputer.
Secara umum lapisan protokol dalam jaringan komputer dapat dibagi atas tujuh lapisan. Lapisan ini dapat dilihat pada gambar 1. Dari lapisan terbawah hingga tertinggi dikenal physical layer, link layer, network layer, transport layer, session layer, presentation layer dan application layer. Masing-masing lapisan mempunyai fungsi masing-masing dan tidak tergantung antara satu dengan lainnya.
Dari ketujuh lapisan ini hanya physical layer yang merupakan perangkat keras selebihnya merupakan perangkat lunak. physical layer merupakan media penghubung untuk mengirimkan informasi digital dari satu komputer ke komputer lainnya yang secara fisik dapat kita lihat. Berbagai bentuk perangkat keras telah dikembangkan untuk keperluan ini. Satu diantaranya yang cukup banyak digunakan untuk keperluan jaringan komputer lokal (LAN) di Indonesia adalah ARCnet yang banyak digunakan menggunakan perangkat lunak Novell. Untuk keperluan Wide Area Network (WAN) dapat kita dapat menyambungkan berbagai LAN ini menggunakan media radio atau telepon menjadi satu kesatuan.
Untuk mengatur hubungan antara dua buah komputer melalui physical layer yang ada digunakan protokol link layer. Pada jaringan paket radio di amatir digunakan link layer AX.25 (Amatir X.25) yang merupakan turunan CCITT X.25 yang juga digunakan pada Sistem Komunikasi Data Paket (SKDP) oleh PT. INDOSAT dan Perumtel. Dalam artikel terdahulu dijelaskan tentang
IEEE sebuah organisasi profesi untuk teknik elektro telah mengembangkan beberapa standart protokol physical layer dan link layer untuk LAN. Berdasarkan rekomendasi IEEE pada LAN yang menggunakan ARCnet (IEEE 802.3) atau Ethernet (IEEE 802.3) digunakan link layer (IEEE 802.2). Pada LAN Token Ring digunakan physical layer (IEEE 802.5). Bentuk lain dari LAN yang kurang dikenal adalah Token Bus (IEEE 802.4). Untuk LAN berkecepatan tinggi juga telah dikembangkan sebuah standart yang diturunkan dari IEEE 802.3 yang kemudian dikenal sebagai Fiber Data Distributed Interface (FDDI).
Artikel ini akan memfokuskan pembahasan pada lapisan protokol network layer dan transport layer. Sebetulnya ada beberapa keluarga protokol lainnya dalam TCP/IP. Tampak pada gambar 2 pada network layer selain IP dikenal juga ICMP (InterNet Control Message Protocol) [3], ARP (Address Resolution Protocol) [4] dan RARP (Reverse Address Resolution Protocol). Pada transport layer digunakan UDP (User Datagram Protocol) [5] selain TCP. Untuk sementara pembahasan akan dibatasi pada prinsip kerja protokol IP damn TCP. Hal ini karena TCP/IP merupakan protokol yang paling sering digunakan dalam operasi jaringan, protokol lainnya merupakan pelengkap yang membantu jaringan ini bekerja. Perlu dicatat bahwa pada jaringan komputer menggunakan TCP/IP umumnya tiga lapisan teratas dilakukan oleh sistem operasi dari komputer yang digunakan. Khususnya untuk komputer yang menggunakan UNIX telah tersedia library untuk network programming sehingga kita dapat mengembangkan program sendiri dengan mengakses langsung ke soket-soket TCP yang tersedia. Mungkin dilain kesempatan akan dijelaskan lebih lanjut mengenai cara pemprograman soket TCP di UNIX yang dapat diakses menggunakan bahasa C.
Prinsip kerja InterNet Protokol (IP).
Fungsi dari InterNet Protokol secara sederhana dapat diterangkan seperti cara kerja kantor pos pada proses pengiriman surat. Surat kita masukan ke kotak pos akan diambil oleh petugas pos dan kemudian akan dikirim melalui route yang random, tanpa si pengirim maupun si penerima surat mengetahui jalur perjalanan surat tersebut. Juga jika kita mengirimkan dua surat yang ditujukan pada alamat yang sama pada hari yang sama, belum tentu akan sampai bersamaan karena mungkin surat yang satu akan mengambil route yang berbeda dengan surat yang lain. Di samping itu, tidak ada jaminan bahwa surat akan sampai ditangan tujuan, kecuali jika kita mengirimkannya menggunakan surat tercatat.
Prinsip di atas digunakan oleh InterNet Protokol, "surat" diatas dikenal dengan sebutan datagram. InterNet protokol (IP) berfungsi menyampaikan datagram dari satu komputer ke komputer lain tanpa tergantung pada media kompunikasi yang digunakan. Data transport layer dipotong menjadi datagram-datagram yang dapat dibawa oleh IP. Tiap datagram dilepas dalam jaringan komputer dan akan mencari sendiri secara otomatis rute yang harus ditempuh ke komputer tujuan. Hal ini dikenal sebagai transmisi connectionless. Dengan kata lain, komputer pengirim datagram sama sekali tidak mengetahui apakah datagram akan sampai atau tidak.
Untuk membantu mencapai komputer tujuan, setiap komputer dalam jaringan TCP/IP harus diberikan IP address. IP address harus unik untuk setiap komputer, tetapi tidak menjadi halangan bila sebuah komputer mempunyai beberapa IP address. IP address terdiri atas 8 byte data yang mempunyai nilai dari 0-255 yang sering ditulis dalam bentuk [xx.xx.xx.xx] (xx mempunyai nilai dari 0-255).
Pada header InterNet Protokol selain IP address dari komputer tujuan dan komputer pengirim datagram juga terdapat beberapa informasi lainnya. Informasi ini mencakup jenis dari protokol transport layer yang ditumpangkan diatas IP. Tampak pada gambar 2 ada dua jenis protokol pada transport layer yaitu TCP dan UDP. Informasi penting lainnya adalah Time-To-Live (TTL) yang menentukan berapa lama IP dapat hidup didalam jaringan. Nilai TTL akan dikurangi satu jika IP melalui sebuah komputer. Hal ini penting artinya terutama karena IP dilepas di jaringan komputer. Jika karena satu dan lain hal IP tidak berhasil menemukan alamat tujuan maka dengan adanya TTL IP akan mati dengan sendirinya pada saat TTL bernilai nol. Disamping itu juga tiap IP yang dikirimkan diberikan identifikasi sehingga bersama-sama dengan IP address komputer pengirim data dan komputer tujuan, tiap IP dalam jaringan adalah unik.
Khususnya untuk pemakai jaringan komputer hal yang terpenting untuk dipahami secara benar-benar adalah konsep IP address. Lembaga yang mengatur IP address adalah Network Information Center (NIC) di Department of Defence di US yang beralamat di hostmaster@nic.ddn.mil. Pengaturan IP address penting, terutama pada saat mengatur routing secara otomatis. Sebagai contoh jaringan komputer di amatir radio mempunyai IP address kelas yang mempunyai address [44.xx.xx.xx]. Khusus untuk amatir radio di Indonesia IP address yang digunakan adalah [44.132.xx.xx]. Sedangkan penulis di Canada mempunyai IP address [44.135.84.22]. Hal ini terlihat dengan jelas bahwa IP address di amatir radio sifatnya geografis. Dari IP address penulis dapat dibaca bahwa mesin penulis berada di network 44 di InterNet yang dikenal sabagai AMPRNet (ampr.org). 135 menandakan bahwa penulis berada di Canada. 84 memberitahukan bahwa penulis berada di kota Waterloo di propinsi Ontario, sedang 22 adalah nomor mesin penulis. Dengan konsep IP address, route perjalanan IP dalam jaringan komputer dapat dilakukan secara otomatis. Sebagai contoh, jika sebuah komputer di InterNet akan mengirimkan IP ke [44.135.84.22], pertama-tama IP yang dilepas di network akan berusaha mencari jalan ke network 44.135.84, setelah mesin yang mengubungkan network 44.135.84 tercapai IP tersebut akan mencoba menghubungi mesin 22 di network tersebut. Kesemuanya ini dilakukan secara otomatis oleh program.
Tentunya sukar bagi manusia untuk mengingat sedemikian banyak IP address. Untuk memudahkan, dikembangkan Domain Name System (DNS). Sebagai contoh mesin penulis di AMPRNet dengan IP address [44.135.84.22], penulis beri nama (hostname) ve3.yc1dav.ampr.org. Terlihat bahwa hostname yang digunakan penulis sangat spesifik dan sangat memudahkan untuk mengetahui bahwa penulis berada di AMPRNet dari kata ampr.org. Mesin tersebut berada di Kanada dan propinsi Ontario dari ve3 sedang yc1dav adalah penulis sendiri. Contoh lain dari DNS adalah sun1.vlsi.waterloo.edu yang merupakan sebuah Sun SPARC workstation (sun1) di kelompok peneliti VLSI di University of Waterloo, Kanada (waterloo.edu) tempat penulis bekerja dan belajar. Perlu dicatat bahwa saat ini NIC belum memberikan domain untuk Indonesia. Mudah-mudahan dengan berkembangnya jaringan komputer TCP/IP di Indonesia ada saatnya dimana kita di Indonesia perlu meminta domain tersendiri untuk Indonesia.
Prinsip kerja Transmission Control Protocol (TCP).
Berbeda dengan InterNet Protokol (IP), TCP mempunyai prinsip kerja seperti "virtual circuit" pada jaringan telepon. TCP lebih mementingkan tata-cara dan keandalan dalam pengiriman data antara dua komputer dalam jaringan. TCP tidak perduli dengan apa-apa yang dikerjakan oleh IP, yang penting adalah hubungan komunikasi antara dua komputer berjalan dengan baik. Dalam hal ini, TCP mengatur bagaimana cara membuka hubungan komunikasi, jenis aplikasi apa yang akan dilakukan dalam komunikasi tersebut (misalnya mengirim e-mail, transfer file dsb.) Di samping itu, juga mendeteksi dan mengoreksi jika ada kesalahan data. TCP mengatur seluruh proses koneksi antara satu komputer dengan komputer yang lain dalam sebuah jaringan komputer.
Berbeda dengan IP yang mengandalkan mekanisme connectionless pada TCP mekanisme hubungan adalah connection oriented. Dalam hal ini, hubungan secara logik akan dibangun oleh TCP antara satu komputer dengan komputer yang lain. Dalam waktu yang ditentukan komputer yang sedang berhubungan harus mengirimkan data atau acknowledge agar hubungan tetap berlangsung. Jika hal ini tidak sanggup dilakukan maka dapat diasumsikan bahwa komputer yang sedang berhubungan dengan kita mengalami gangguan dan hubungan secara logik dapat diputus.
TCP mengatur multiplexing dari data yang dikirim/diterima oleh sebuah komputer. Adanya identifikasi pada TCP header memungkinkan multiplexing dilakukan. Hal ini memungkinkan sebuah komputer melakukan beberapa hubungan TCP secara logik. Bentuk hubungan adalah full duplex, hal ini memungkinkan dua buah komputer saling berbicara dalam waktu bersamaan tanpa harus bergantian menggunakan kanal komunikasi. Untuk mengatasi saturasi (congestion) pada kanal komunikasi, pada header TCP dilengkapi informasi tentang flow control.
Hal yang cukup penting untuk dipahami pada TCP adalah port number. Port number menentukan servis yang dilakukan oleh program aplikasi diatas TCP. Nomor-nomor ini telah ditentukan oleh Network Information Center dalam Request For Comment (RFC) 1010 [10]. Sebagai contoh untuk aplikasi File Transfer Protokol (FTP) diatas transport layer TCP digunakan port number 20 dan masih banyak lagi.
Prinsip kerja dari TCP berdasarkan prinsip client-server. Server adalah program pada komputer yang secara pasif akan mendengarkan (listen) port number yang telah ditentukan pada TCP. Sedang client adalah program yang secara aktif akan membuka hubungan TCP ke komputer server untuk meminta servis yang dibutuhkan.
State diagram kerja TCP diperlihatkan pada gambar 3. Pada state diagram gambar 3, client akan secara aktif membuka hubungan (active open) dengan mengirimkan sinyal SYN (state SYN SENT) ke komputer server tujuan. Jika server menerima sinyal SYN maka server yang saat itu berada pada state LISTEN akan mengirimkan sinyal SYN dan ke dua komputer (client & server) akan ke state ESTAB. Jika tidak ada tanggapan dari komputer yang dituju, maka program akan kembali pada state CLOSE. Setelah servis yang dilakukan telah selesai maka salah client akan mengirimkan sinyal FIN dan komputer client akan berada pada state FIN WAIT sampai sinyal FIN dari server diterima. Pada saat menerima sinyal FIN, server akan ke state CLOSE WAIT hingga hubungan diputus. Akhirnya kedua komputer akan kembali pada state CLOSE.
Beberapa contoh aplikasi jaringan InterNet.
Banyak aplikasi yang mungkin dilakukan menggunakan keluarga protokol TCP/IP. Aplikasi yang umum dilakukan adalah pengiriman berita secara elektronik yang dikenal sebagai elektronik mail (e-mail). Untuk ini dikembangkan sebuah protokol Simple Mail Transfer Protocol (SMTP) [6]. Protokol ini mengatur tata cara mengirimkan berita dari seorang user di sebuah komputer ke komputer lain menggunakan alamat yang unik. Sebagai contoh, alamat e-mail penulis di AMPRNet adalah:
yc1dav@ve3.yc1dav.ampr.org
yang berarti bahwa penulis yc1dav berada di (at, @) mesin ve3.yc1dav.ampr.org. Tentunya pada saat pengiriman berita, IP akan melakukan konversi dari hostname ve3.yc1dav.ampr.org ke IP address penulis [44.135.84.22] untuk kemudian mengirimkan informasi SMTP yang dimasukan dalam protokol TCP.
Aplikasi lainnya adalah remote login ke komputer yang berjauhan. Hal ini dilakukan dengan menggunakan fasilitas Telnet [7] yang dijalankan diatas transport layer TCP. Untuk melakukan file transfer digunakan File Transfer Protocol (FTP) [8] yang juga dijalankan diatas TCP. Dengan semakin rumitnya jaringan maka manajemen jaringan menjadi penting artinya. Saat ini dikembangkan protokol yang khusus untuk digunakan mengatur jaringan dengan nama Simple Network Management Protocol (SNMP) [9]. Masih banyak lagi aplikasi yang dijalankan di atas TCP, seperti NNTP, RSPF dsb. Masing-masing aplikasi mempunyai nomor port TCP yang unik.
Satu hal yang cukup menarik dengan digunakannya protokol TCP/IP adalah kemungkinan untuk menyambungkan beberapa jaringan komputer yang menggunakan media komunikasi berbeda. Dengan kata lain, komputer yang terhubung pada jaringan yang menggunakan ARCnet, Ethernet, Token Ring, SKDP, amatir paket radio dll. dapat berbicara satu dengan lainnya tanpa saling mengetahui bahwa media komunikasi yang digunakan secara fisik berbeda. Hal ini memungkinkan dengan mudah membentuk Wide Area Network di Indonesia. Saat ini UNINET yang dipelopori oleh rekan-rekan dari PUSILKOM-UI terasa tersendat-sendat terutama karena tingginya biaya yang harus dikeluarkan untuk komunikasi. Di samping itu, protokol yang digunakan dalam jaringan UNINET saat ini adalah UUCP yang pada dasarnya merupakan protokol yang sangat sederhana. Hal ini tidak memungkinkan UNINET untuk melakukan hal-hal yang hanya mungkin dilakukan oleh TCP/IP seperti manajemen network secara otomatis menggunakan SNMP dan hubungan connectionless seperti yang dilakukan menggunakan IP.
Untuk lebih memperjelas, ada baiknya penulis ketengahkan contoh nyata yang penulis lakukan di jaringan amatir packet radio (AMPRNet) di Canada. Secara garis besar topologi jaringan komputer amatir packet radio di Waterloo terlihat pada gambar 4. Saat ini jaringan AMPRNet di Waterloo bekerja pada Frekuensi 145.09MHz pada kecepatan 1200bps. Kami merencanakan untuk meng-up grade jaringan TCP/IP yang ada ke kecepatan 9600bps. Pada gambar dituliskan beberapa mesin milik teman-teman penulis seperti at.ve3euk.ampr.org dan home.ve3rks.ampr.org.
Disini kami mempunyai sebuah gateway at.ve3uow.ampr.org milik University of Waterloo - Amateur Radio Club (UoW ARC), dimana penulis juga anggotanya, gateway ini menghubungkan jaringan AMPRNet dengan jaringan LAN PC Token Ring di University of Waterloo. Melalui gateway yang ada di jaringan Token Ring, IP yang dikirim oleh mesin di AMPRNet dapat berhubungan dengan mesin-mesin Unix yang ada di jaringan EtherNet di UoW maupun dengan mesin-mesin lain di InterNet. Tidak banyak gateway antara AMPRNet dan InterNet yang beroperasi di dunia saat ini. Hal ini dapat dilihat pada artikel penulis terdahulu tentang pengalaman penulis bekerja di jaringan amatir packet radio di luar negeri.
Di AMPRNet Waterloo kami menggunakan sunee.waterloo.edu dan watserv1.waterloo.edu sebagai domain name server (DNS). Dengan kata lain, dengan menggunakan protokol UDP/IP mesin-mesin AMPRNet di Waterloo jika akan berhubungan dengan mesin lain di AMPRNet atau InterNet yang hostnamenya diketahui dapat menanyakan IP address mesin yang dituju tersebut ke DNS. Semua ini dilakukan secara otomatis tanpa perlu operator mesin mengetahui proses terjadi.
Dengan adanya teknologi amatir paket radio di dunia amatir radio. Kemungkinan mengembangkan WAN dengan biaya murah di Indonesia menjadi mungkin. UNINET tidak mungkin menggunakan AMPRNet karena amatir paket radio tidak mengenal UUCP. Kalaupun dipaksakan amatir radio harus mengembangkan perangkat lunak yang dibutuhkan dari awal. Penggunaan TCP/IP akan memudahkan internetwoking dengan berbagai network seperti AMPRNet yang pada akhirnya membuka kemungkinan pengembangan WAN biaya mudah, tetapi dengan fasilitas yang jauh lebih baik daripada UUCP.
Penutup
Prinsip kerja secara umum jaringan komputer menggunakan keluarga protokol TCP/IP telah diterangkan secara garis besar. Beberapa contoh penggunaan dan kemungkinan untuk membentuk WAN menggunakan TCP/IP telah dijelaskan. Beberapa artikel / buku yang mungkin dapat memberikan informasi yang cukup mendalam tentang prinsip kerja jaringan menggunakan TCP/IP dapat diperoleh pada RFC 1122 [12] dan RFC 1123 [13]. Copy dari RFC dapat diperoleh dari Network Information Center (NIC) yang beralamat di :
DDN Network Information Center
SRI International
333 Ravenswood Avenue
Menlo Park, CA 94025
U.S.A.
telp: 800-235-3155
Bagi kami yang berada diluar negeri, copy RFC dapat kami peroleh secara cuma-cuma dengan melakukan FTP ke NIC.DDN.MIL. Beberapa copy dari RFC dalam bentuk file yang dikompress dalam disket telah penulis kirim ke Indonesia. Saat ini file-file dalam disket berisi RFC tentang jaringan TCP/IP, program KA9Q TCP/IP beserta source code yang penulis gunakan untuk bekerja di jaringan AMPRNet, kemungkinan besar bisa diperoleh dari Dr. Kusmayanto Kadiman (ketua PIKSI-ITB), Ir. A. Mas'ud (PAU Mikroelektronika ITB), Dr. S. Nasserie (Jurusan Teknik Elektro ITB), redaksi majalah Elektron dan ITB Amatir Radio Club. Penulis berharap artikel ini dapat memberikan gambaran secara umum tentang jaringan komputer TCP/IP dan kemungkinan pengembangannya di Indonesia.
|
|

|
|

|
|

|
|

Setup Mikrotik sebagai Gateway server
MikroTik RouterOS™, merupakan system operasi Linux base yang diperuntukkan sebagai
network router. Didesain untuk memberikan kemudahan bagi penggunanya. Administrasinya bisa
dilakukan melalui Windows application (WinBox). Selain itu instalasi dapat dilakukan pada
Standard computer PC. PC yang akan dijadikan router mikrotikpun tidak memerlukan resource
yang cukup besar untuk penggunaan standard, misalnya hanya sebagai gateway. Untuk
keperluan beban yang besar ( network yang kompleks, routing yang rumit dll) disarankan untuk
mempertimbangkan pemilihan resource PC yang memadai.
Fasilitas pada mikrotik antara lain sebagai berikut :
- Protokoll routing RIP, OSPF, BGP.
- Statefull firewall
- HotSpot for Plug-and-Play access
- remote winbox GUI admin
Lebih lengkap bisa dilihat di www.mikrotik.com.
Meskipun demikian Mikrotik bukanlah free software, artinya kita harus membeli licensi terhadap
segala fasiltas yang disediakan. Free trial hanya untuk 24 jam saja. Kita bisa membeli software
mikrotik dalam bentuk CD yang diinstall pada Hard disk atau disk on module (DOM). Jika kita
membeli DOM tidak perlu install tetapi tinggal menancapkan DOM pada slot IDE PC kita.
Langkah-langkah berikut adalah dasar-dasar setup mikrotik yang dikonfigurasikan untuk jaringan
sederhana sebagai gateway server.
1. Langkah pertama adalah install Mikrotik RouterOS pada PC atau pasang DOM.
2. Login Pada Mikrotik Routers melalui console :
MikroTik v2.9.7
Login: admin
Password:
Sampai langkah ini kita sudah bisa masuk pada mesin Mikrotik. User default adalah admin
dan tanpa password, tinggal ketik admin kemudian tekan tombol enter.
3. Untuk keamanan ganti password default
[admin@Mikrotik] > password
old password: *****
new password: *****
retype new password: *****
[admin@ Mikrotik]] >
4. Mengganti nama Mikrotik Router, pada langkah ini nama server akan diganti menjadi “Waton”
[admin@Mikrotik] > system identity set name=Waton
[admin@Waton] >
5. Melihat interface pada Mikrotik Router
[admin@Mikrotik] > interface print
Flags: X - disabled, D - dynamic, R - running
# NAME TYPE RX-RATE TX-RATE MTU
0 R ether1 ether 0 0 1500
1 R ether2 ether 0 0 1500
[admin@Mikrotik] >
6. Memberikan IP address pada interface Mikrotik. Misalkan ether1 akan kita gunakan untuk
koneksi ke Internet dengan IP 192.168.0.1 dan ether2 akan kita gunakan untuk network local
kita dengan IP 172.16.0.1
[admin@Waton] > ip address add address=192.168.0.1
netmask=255.255.255.0 interfac
e=ether1
[admin@Waton] > ip address add address=172.16.0.1
netmask=255.255.255.0 interfac
e=ether2
7. Melihat konfigurasi IP address yang sudah kita berikan
[admin@Waton] >ip address print
Flags: X - disabled, I - invalid, D - dynamic
# ADDRESS NETWORK BROADCAST INTERFACE
0 192.168.0.1/24 192.168.0.0 192.168.0.63 ether1
1 172.16.0.1/24 172.16.0.0 172.16.0.255 ether2
[admin@Waton] >
8. Memberikan default Gateway, diasumsikan gateway untuk koneksi internet adalah
192.168.0.254
[admin@Waton] > /ip route add gateway=192.168.0.254
9. Melihat Tabel routing pada Mikrotik Routers
[admin@Waton] > ip route print
Flags: X - disabled, A - active, D - dynamic,
C - connect, S - static, r - rip, b - bgp, o - ospf
# DST-ADDRESS PREFSRC G GATEWAY DISTANCE INTERFACE
0 ADC 172.16.0.0/24 172.16.0.1 ether2
1 ADC 192.168.0.0/26 192.168.0.1 ether1
2 A S 0.0.0.0/0 r 192.168.0.254 ether1
[admin@Waton] >
10. Tes Ping ke Gateway untuk memastikan konfigurasi sudah benar
[admin@Waton] > ping 192.168.0.254
192.168.0.254 64 byte ping: ttl=64 time<1 ttl="64" max =" 0/0.0/0">
11. Setup DNS pada Mikrotik Routers
[admin@Waton] > ip dns set primary-dns=192.168.0.10 allow-remoterequests=
no
[admin@Waton] > ip dns set secondary-dns=192.168.0.11 allow-remoterequests=
no
12. Melihat konfigurasi DNS
[admin@Waton] > ip dns print
primary-dns: 192.168.0.10
secondary-dns: 192.168.0.11
allow-remote-requests: no
cache-size: 2048KiB
cache-max-ttl: 1w
cache-used: 16KiB
[admin@Waton] >
13. Tes untuk akses domain, misalnya dengan ping nama domain
[admin@Waton] > ping yahoo.com
216.109.112.135 64 byte ping: ttl=48 time=250 ms
10 packets transmitted, 10 packets received, 0% packet loss
round-trip min/avg/max = 571/571.0/571 ms
[admin@Waton] >
Jika sudah berhasil reply berarti seting DNS sudah benar.
14. Setup Masquerading, Jika Mikrotik akan kita pergunakan sebagai gateway server maka agar
client computer pada network dapat terkoneksi ke internet perlu kita masquerading.
[admin@Waton] > ip firewall nat add action=masquerade outinterface=
ether1
chain: srcnat
[admin@Waton] >
15. Melihat konfigurasi Masquerading
[admin@Waton] ip firewall nat print
Flags: X - disabled, I - invalid, D - dynamic
0 chain=srcnat out-interface=ether1 action=masquerade
[admin@Waton] >
Setelah langkah ini bisa dilakukan pemeriksaan untuk koneksi dari jaringan local. Dan jika
berhasil berarti kita sudah berhasil melakukan instalasi Mikrotik Router sebagai Gateway
server. Setelah terkoneksi dengan jaringan Mikrotik dapat dimanage menggunakan WinBox
yang bisa di download dari Mikrotik.com atau dari server mikrotik kita. Misal Ip address server
mikrotik kita 192.168.0.1, via browser buka http://192.168.0.1 dan download WinBox dari situ.
Jika kita menginginkan client mendapatkan IP address secara otomatis maka perlu kita setup
dhcp server pada Mikrotik. Berikut langkah-langkahnya :
1.Buat IP address pool
/ip pool add name=dhcp-pool ranges=172.16.0.10-172.16.0.20
2. Tambahkan DHCP Network dan gatewaynya yang akan didistribusikan ke client
Pada contoh ini networknya adalah 172.16.0.0/24 dan gatewaynya 172.16.0.1
/ip dhcp-server network add address=172.16.0.0/24 gateway=172.16.0.1
3. Tambahkan DHCP Server ( pada contoh ini dhcp diterapkan pada interface ether2 )
/ip dhcp-server add interface=ether2 address-pool=dhcp-pool
4. Lihat status DHCP server
[admin@Waton] > ip dhcp-server print
Flags: X - disabled, I - invalid
# NAME INTERFACE RELAY ADDRESS-POOL LEASE-TIME ADD-ARP
0 X dhcp1 ether2
Tanda X menyatakan bahwa DHCP server belum enable maka perlu dienablekan terlebih
dahulu pada langkah 5.
5. Jangan Lupa dibuat enable dulu dhcp servernya
/ip dhcp-server enable 0
kemudian cek kembali dhcp-server seperti langkah 4, jika tanda X sudah tidak ada berarti
sudah aktif.
6. Tes Dari client
Daftar Pustaka
http://mikrotik.com
Langganan:
Postingan (Atom)

TOPOLOGI